


Kasus Bjorka Buka Mata soal Rawan Data Publik di Indonesia
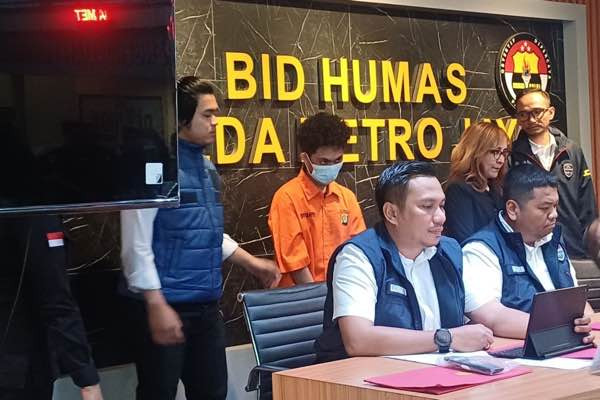 |
| Direktorat Reserse Siber Polda Metro Jaya menangkap pemilik akun X atas nama Bjorka berinisial WFT (22) terkait kasus ilegal akses data nasabah salah satu bank swasta. (kompas.com/baharudin al farisi) |
Jum'at, 03 Oktober 2025 10:42 WIB

JAKARTA – Penangkapan WFT (22), pemilik akun X dengan nama Bjorka atau @bjorkanesiaa, bukan sekadar keberhasilan aparat dalam menindak pelaku kejahatan siber. Kasus ini sekaligus menjadi peringatan keras bahwa data pribadi masyarakat di Indonesia masih rentan disalahgunakan.
Direktorat Reserse Siber Polda Metro Jaya menangkap WFT di Minahasa, Sulawesi Utara, Selasa (23/9/2025), setelah ia diduga membobol data 4,9 juta nasabah sebuah bank swasta. Data itu kemudian diunggah di media sosial dan digunakan untuk menekan pihak bank.
“Motifnya adalah untuk memeras pihak bank. Namun pemerasan belum terjadi karena pihak bank segera melapor,” jelas AKBP Herman Edco Wijaya Simbolon dari Direktorat Siber Polda Metro Jaya.
Polisi mengungkap, WFT aktif di forum gelap internet sejak 2020. Ia memanfaatkan dark web untuk memperjualbelikan data pribadi, mulai dari perbankan hingga kesehatan. “Pelaku ini menggunakan berbagai identitas digital, mulai dari Bjorka, SkyWave, Shinyhunter, hingga Opposite 6890,” ujar Wakil Direktur Reserse Siber, AKBP Fian Yunus.
Meski dikenal publik sebagai hacker berbahaya, WFT bukanlah ahli teknologi lulusan kampus. Ia hanya pemuda yang tidak lulus SMK dan belajar otodidak dari komunitas daring.
Kasus ini memperlihatkan bahwa perlindungan data di Indonesia masih menghadapi celah besar. Kebocoran data bukan hanya soal kerugian finansial, tetapi juga bisa berdampak pada stabilitas ekonomi dan keamanan nasional. Di tengah semakin seringnya kasus peretasan, regulasi dan pengawasan keamanan siber menjadi kebutuhan mendesak.
Bjorka hanyalah satu nama di antara banyak pelaku di ruang siber. Namun, kasusnya telah menjadi pengingat bahwa data masyarakat adalah aset berharga yang harus dijaga dengan sistem pertahanan digital yang jauh lebih kuat. ***


